about ivanti

모든 직원이 어디에서나 생산성을 유지할 수 있도록

우수한 최종 사용자 환경을 제공합니다

about ivanti

모든 직원이 어디에서나

생산성을 유지할 수 있도록

우수한 최종 사용자 환경을

제공합니다

UEM(통합 엔드포인트 관리) , Security(사이버 보안), EXM(경험관리 분야) 솔루션을 바탕으로  클라우드에서 

에지까지 IT 자산 검색, 관리, 보안 및 서비스 등을 제공하는

글로벌 마켓 리더입니다.

Why ivanti


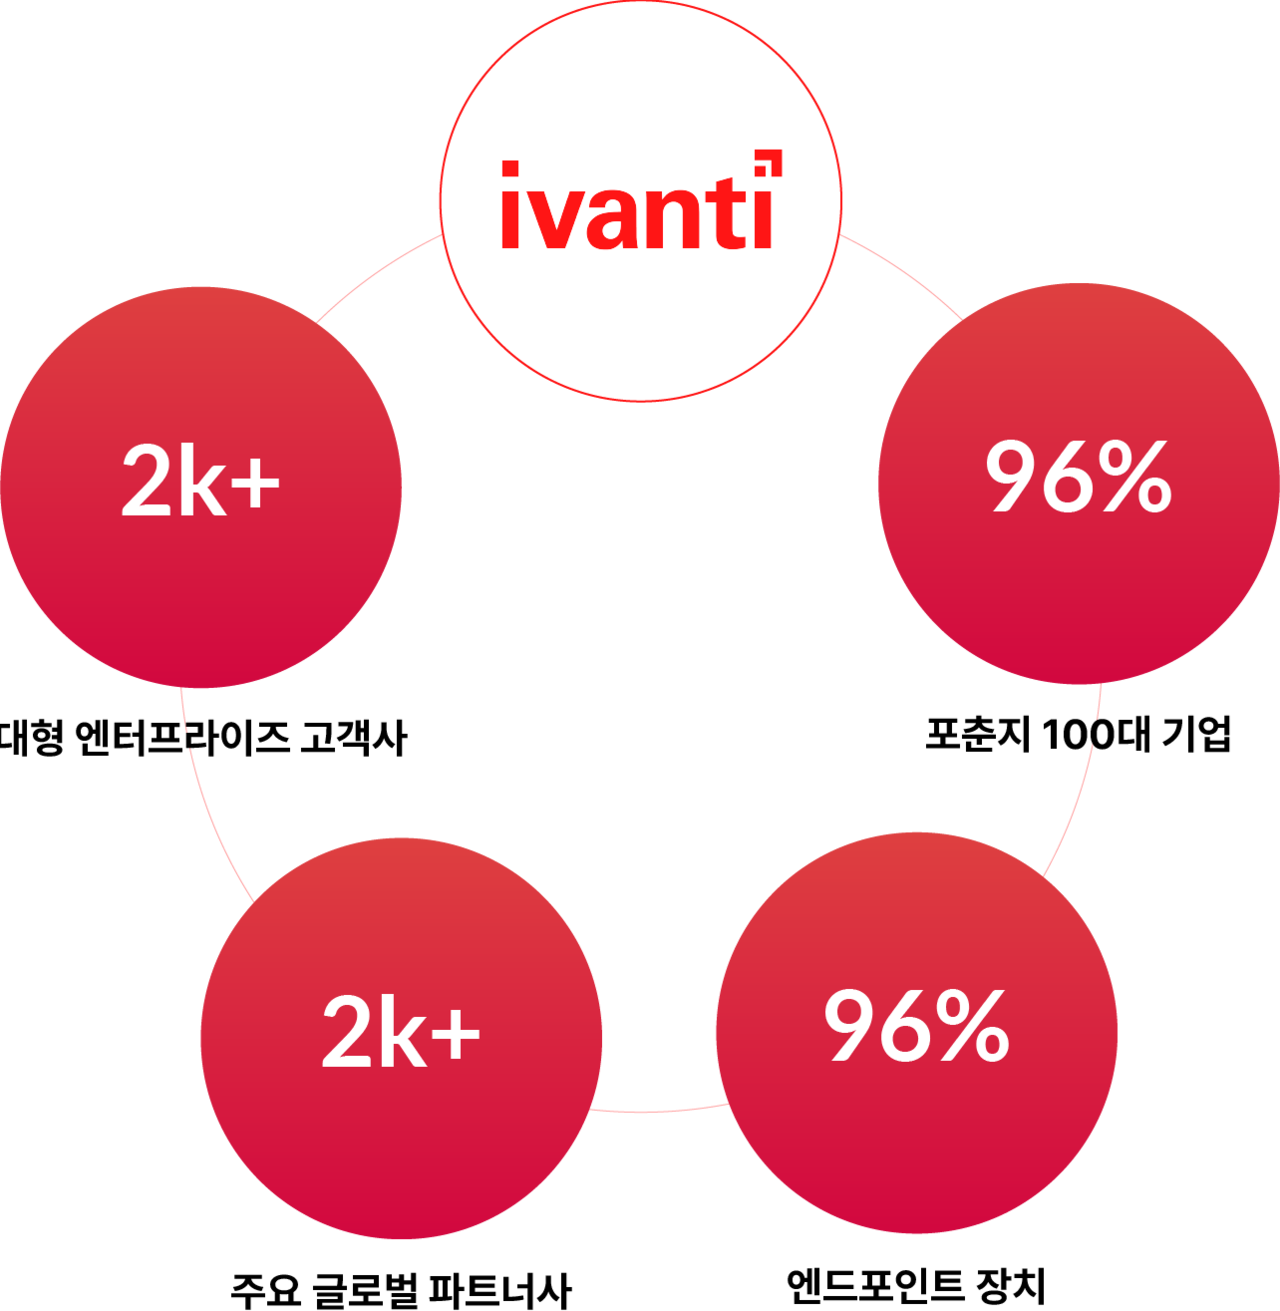
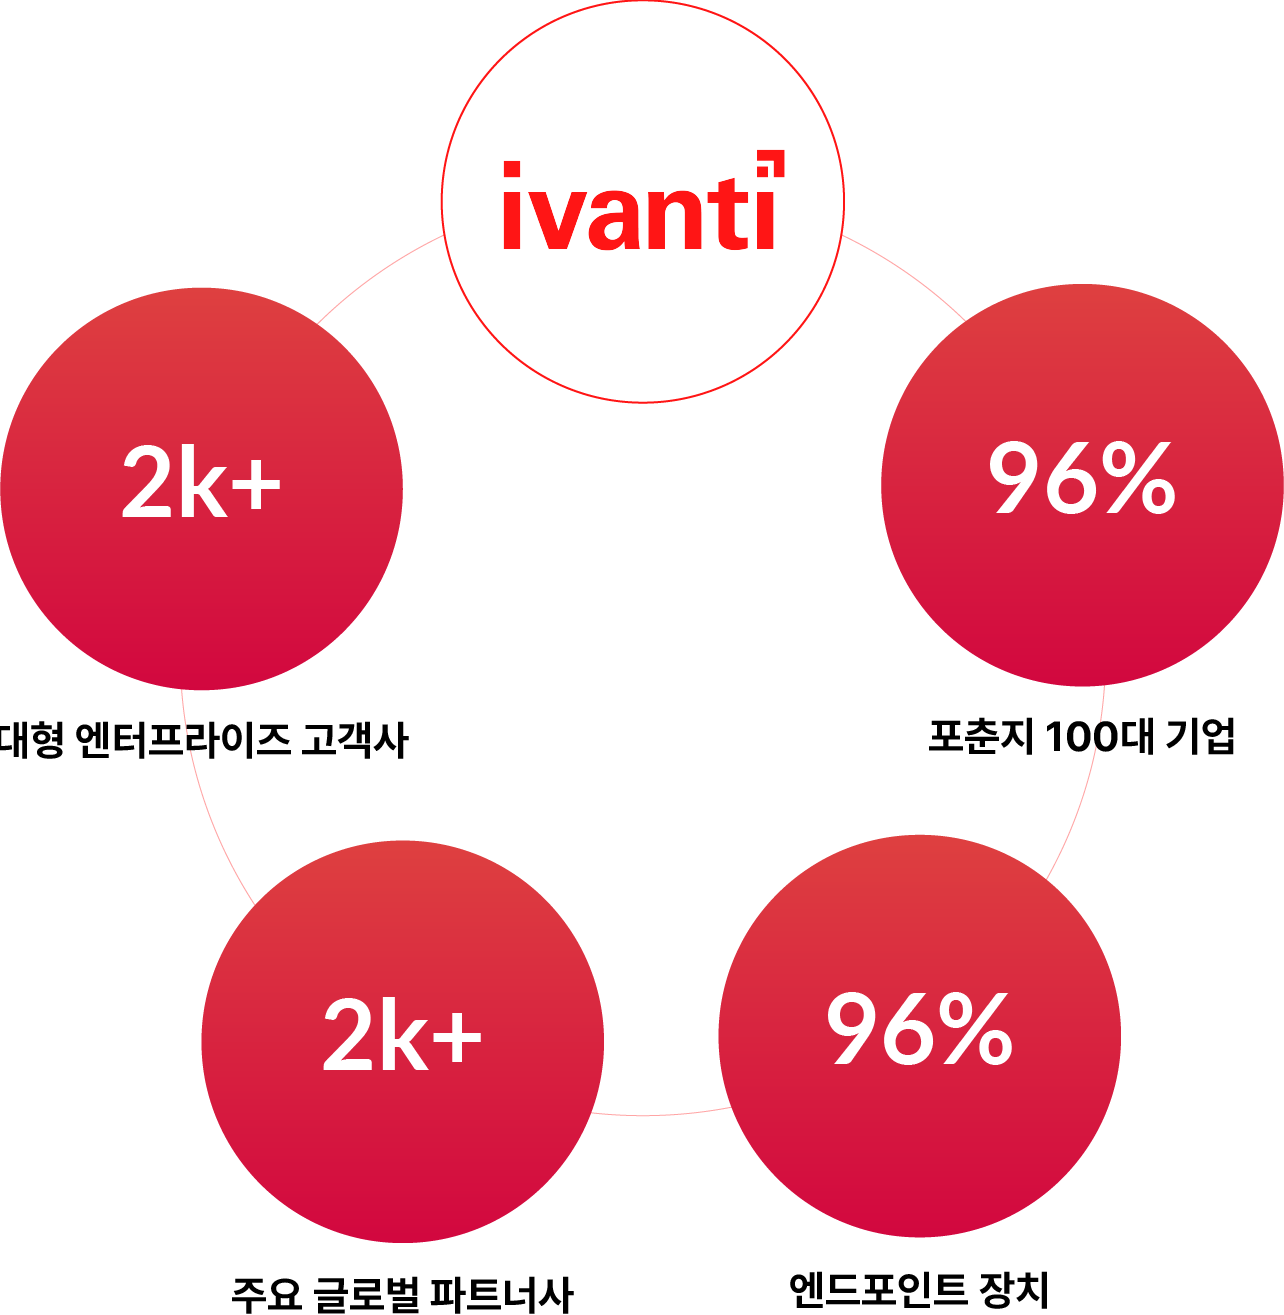
∙미국 국방부 및 NASA와 같은 보안을 중시하는 고객을 비롯한 포춘 500대 기업의 80% 이상 (국내 2,000여 고객) 레퍼런스 보유


∙18년의 R&D로 250여개 이상의 관련 특허로 업계 최고의 SSL VPN 기능과 성능 제공


∙IT에서 많이 사용되는 맥OS 및 모바일 등 다양한 OS 지원 - OS업그레이드 및 업데이트에 대한 가장 빠른 VPN 전문 벤더


∙제로트러스트 구현을 위한 업계 최고의 단말 무결성 체크 기능 제공으로 보안성 향상


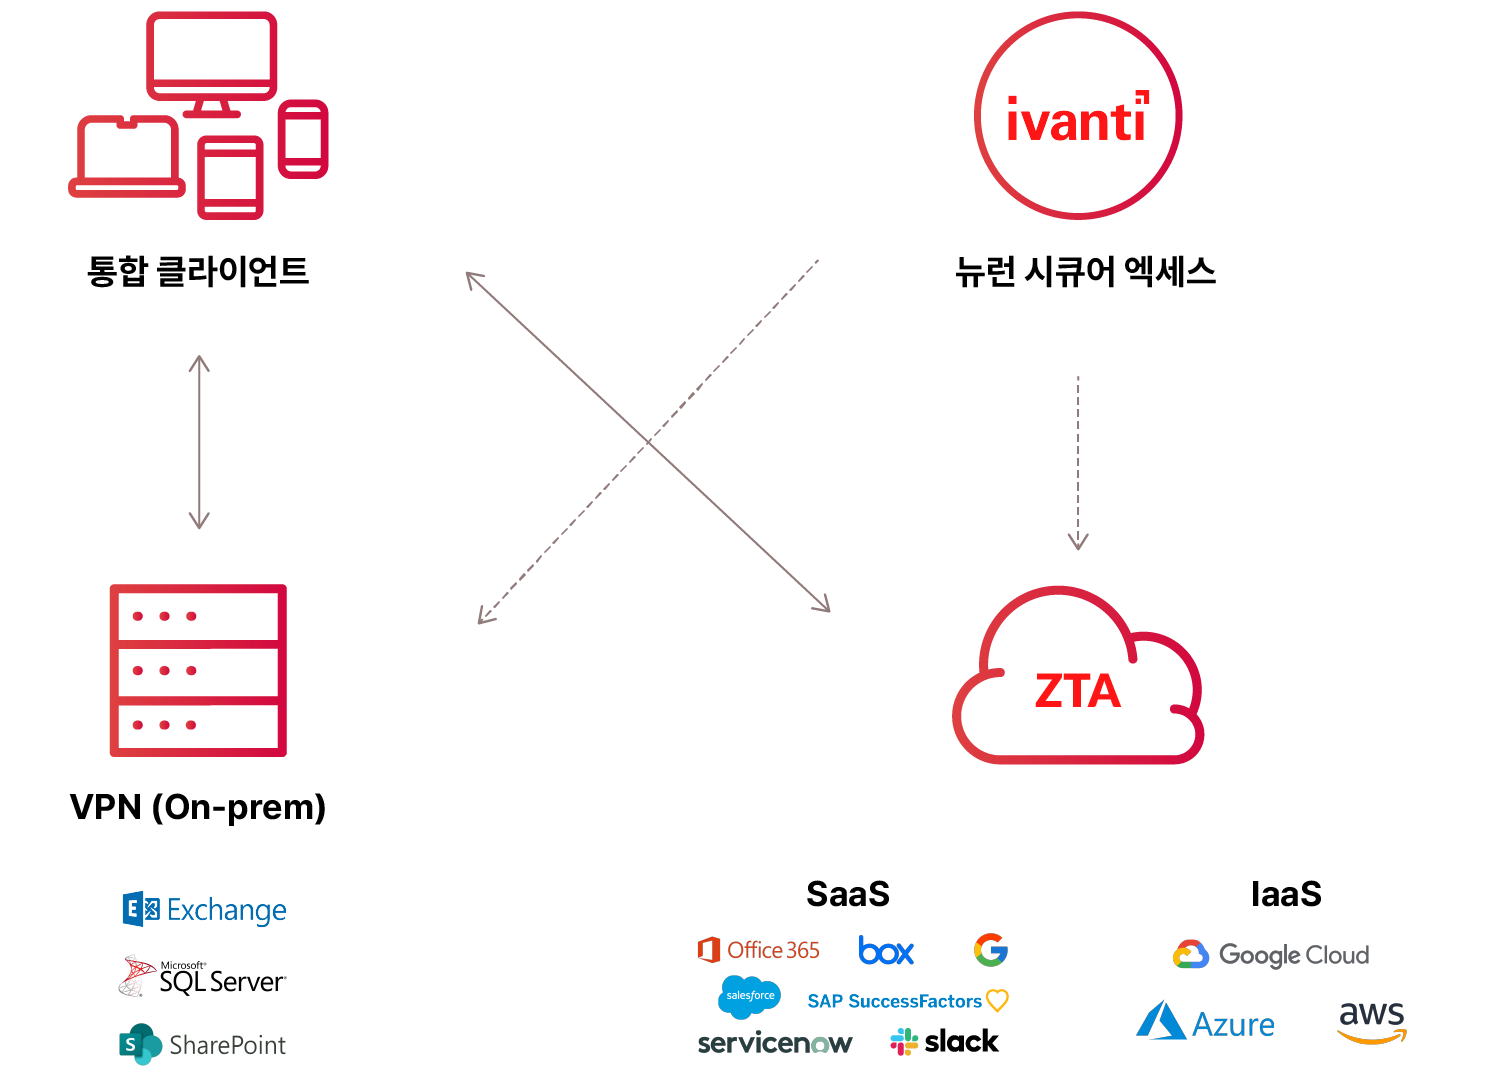
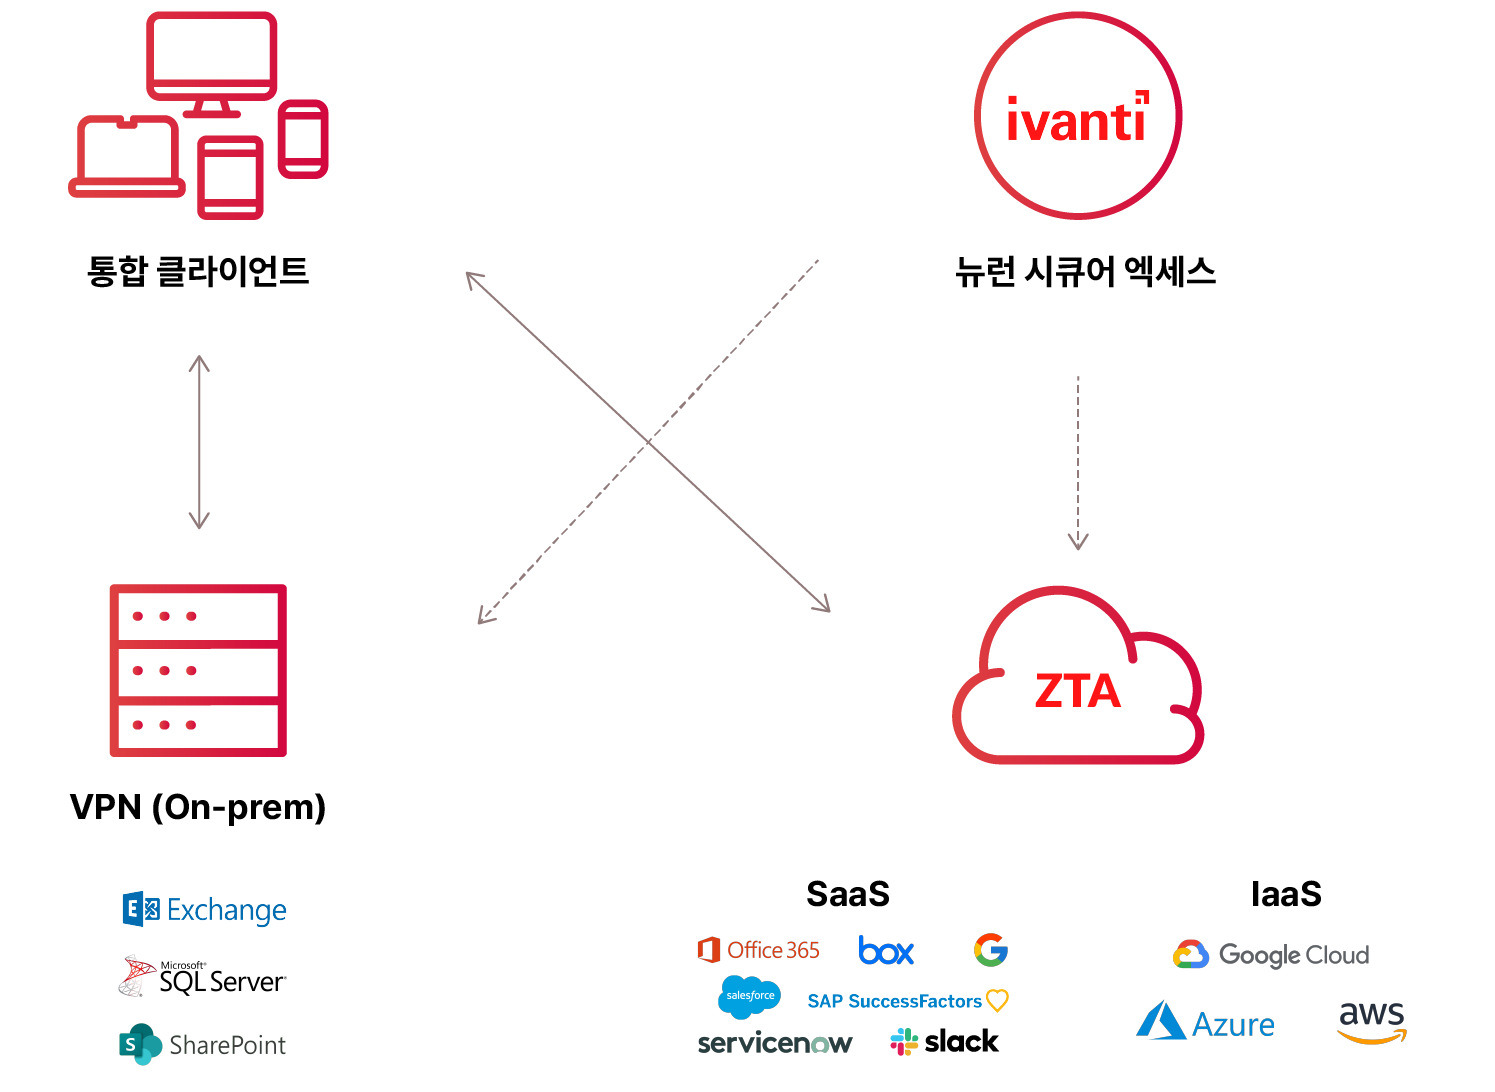
∙SasS VPN인 ivanti ZTA(Zero Trust Access)와 On-prem VPN 장비로 하이브리드 구성 제공으로 중복 투자 보호 및 미래 대비
다양한 보안 벤더 인수

펄스시큐어, 모바일아이언, 리스크센스, 셔웰 등

다양한 보안 벤더를 인수해 'Everywhere Work'를 위한 

강력한 솔루션을 갖추었습니다.


Portfolio of


User

∙Zero Sign-on

∙Anti-Phishing (MTD)

∙Secure Productivity Apps

∙Privilege Management


Access

∙Ivanti Neurons for ZTA (Zero Trust Access)

∙Ivanti Neurons for Secure Access

∙VPN

∙NAC


Device

∙Ivanti Neurons for (Risk-Based) Patch Intelligence

∙Ivanti Neurons for (Risk-Based) Vulnerability 

∙Management

∙Mobile Threat Protection

∙Endpoint Threat Protection

∙Device Control


Application

∙Application Control

∙Application Security & Correlation for
∙Vulnerability Management


Observation / Action

∙Neurons for Discovery

∙Neurons for Edge Intelligence

∙Neurons for Healing


Security Appliance (ISA)

SA(Ivanti Security Appliance)는 회사직원과 사용자가 회사 자원이 서비스되는 위치와 상관없이 기업 자원과 어플리케이션을 안전하게 액세스할 수 있도록 합니다.


Ivanti Security Appliance 시리즈는 데이터 센터,

클라우드 등 필요한 곳이라면 어디에나 배포될 수 있습니다.


중앙 집중식 제어와 가시성을 위해 클라우드 호스팅 관리 및 분석 플랫폼인 nSA(Neurons for Secure Access)를 사용하여 Ivanti Security Appliance 배포를 관리할 수 있습니다.

ISA 시리즈 성능


ISA 6000-V

(가상화)

ISA 8000-V

(가상화)

최대 동시 사용자 수
2,500
25,000
최대 터널 처리량
(ESP 모드)*
3.5 Gbps
4.5 Gbps
RAM
16 GB 권장
32 GB 권장
인터페이스
호스트에 구성 가능
호스트에 구성 가능

* 성능 메트릭은 실험실 환경에서 산업표준성능 도구를 사용하여 측정했습니다.

** 제품 성능은 설정 값의 복잡성에 따라 차이가 있을 수 있습니다.

ISA 모델 세부정보


가상
클라우드
모델 및 
라이선스 용량
모델
사용자
모델
사용자
ISA 4000-V
ISA 6000-V
ISA 8000-V

250
2,500
25,000

ISA 4000-V
ISA 6000-V
ISA 8000-V

250
2,500
25,000

플랫폼
VMware, KVM,
Hyper-V
Azure, AWS, GCP
지원되는
소프트웨어
서비스
VPN
VPN
소프트웨어
라이선싱
구독
구독
클러스터링

액티브 / 액티브

액티브 / 패시브

액티브 / 액티브
ICE
(In Case of
Emergency)
✓
✓
라이선스 서버(온프레미스/클라우드)
✓
✓
Neurons for Secure
Access 관리
✓
✓

ISA 하드웨어 장비

ISA(Ivanti Security Appliance) 시리즈 하드웨어는

조직의 Ivanti Connect Secure 게이트웨이 요구 사항을 충족하기 위해 간편한 플러그 앤 플레이 하드웨어 솔루션으로 설계되었습니다.

최첨단 성능


초고속 연결을 위한 10GbE 인터페이스를 제공하는

ISA 하드웨어 장비는 사용자가 기대하는

연결 및 속도를 제공해 Everywhere Work를

실현하기 위해 특별 제작되었습니다.

보안 향상


ISA 하드웨어 장비는 조직의 네트워크 자산을

안전하게 보호하기 위해 함께 작동하는

최선 운영 체제 커널과 OS/소프트웨어 무결성을 위한

온보딩 하드웨어 TPM 칩을 지원합니다.

TCO 절감


ISA 하드웨어 장비는 전원 요구 사항이 낮은

단일 1U 랙 장착 서버입니다. 성능 향상과 함께

ISA 하드웨어 장비는 점점 증가하는 조직의 요구 사항을

충족하고 데이터 센터 비용을 줄일 수 있습니다.

가동 시간 최대화


리던던시 네트워크 인터페이스,

핫 스왑 지원 스토리지 및 듀얼 전원 공급 장치를 포함하는

ISA 8000 가동 중단 시간을 최소화하고, 

사용자를 연결된 상태로 안전하게 보호합니다.

ISA 하드웨어 장비 세부정보

*하드웨어 핵심 부품의 단종으로 인해 2026.01.31 부로

ISA6K, ISA8K 하드웨어의 신규 주문 및 리뉴얼 접수가 중단됩니다.


*현재 사용중인 하드웨어는 2027.01.31 까지 기술지원을 받으실 수 있습니다.


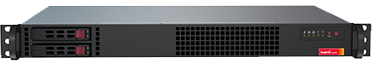
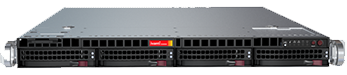
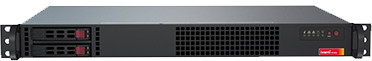
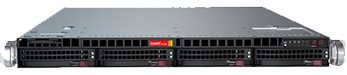
ISA 6000
ISA 8000 C/F
제품 이미지
설치 형태
1RU, 랙 장착 가능
1RU, 랙 장착 가능
크기(WxHxD)
437mm(17.2") x
43mm(1.7") x
287mm(11.3")
437mm(17.2") x 43mm(1.7") x
507mm(19.98")
인터페이스
2 x 1/10
기가비트 UTP
4 x 10 기가비트
UTP/광포트
(링크 리던던시)
RAM
16GB
64GB
하드 드라이브
480GB
SATA SSD
듀얼 2TB
SATA SSD
리던던시/
핫 스왑 가능
전용 관리 포트
제공(1GbE)
제공(1GbE)
시리얼 포트
DB9 - 콘솔
DB9 - 콘솔
장비 무게
4.54kg(10lbs)
8kg(17.6lbs)
전원 공급 장치
200W
듀얼 200W x 2,
총 400W
리던던시/
핫 스왑 가능
작동 온도
5℃~35℃
(41℉~95℉)
10℃~35℃
(50℉~95℉)

Unified Endpoint

Management (UEM)

최신 장치 보안 및 관리를 위한 제품인 UEM은

다음과 같이 제공됩니다.


보안 UEM

iOS, macOS, Android 및 Windows 기반

장치를 위한 관리 기능

Capabilities

  • 개인 데이터와 비즈니스 데이터를 분리하여 사용자 개인 정보와 보안을 유지합니다.


  • 엔드 투 엔드 디바이스 라이프사이클을 관리합니다.


  • BYO 및 기업 소유 IOS, macOS, Android 및 Windows 기반 장치의 무선 프로비저닝


  • 원격으로 앱을 배포하고 구성합니다.


  • 원격 지원의 효율성을 높이는 헬프데스크 도구를 지원합니다.

보안 UEM 프리미엄

안전한 생산성 제품군, 안전한 연결 및 클라우드 애플리케이션 및

온프레미스 서비스를 위한 고급 조건부 액세스 기능을 통해 보안 및 장치 관리 기능 확장

Capabilities

  • 확장 가능한 다중 OS VPN 솔루션을 통한 안전한 연결이 가능합니다.


  • 권한 없는 사용자, 장치 및 응용 프로그램이 비즈니스 서비스에 연결되지 않도록 방지합니다.


  • 안전한 전자 메일, 검색 및 콘텐츠 관리 앱을 통해 원격 생산성을 지원합니다.

Neurons for Secure Access

보안 액세스를 위한 Ivanti Neurons는 ICS(Ivanti Connect Secure) VPN 게이트웨이를 위해 클라우드에서

중앙 집중식 관리 및 분석 기능을 제공합니다.

통합 인터페이스는 전체 ICS 배포를 제어하여 다중 노드 VPN 배포를 관리하는 데 소요되는 시간, 복잡성 및 위험성을 크게 줄입니다. 


위험하거나 비정상적인 사용자 동작은 자동화된 문제 해결을 통해 해결되며, 수집된 게이트웨이 로그와 사용자 정의 가능한 보고서는 실행 가능한 통찰력을 제공합니다.  보안 액세스용 뉴런은 오버헤드를 최소화하고 보안 환경을 유지하여 VPN의 가치를 극대화합니다.

Neurons for Zero Trust Access

ZTA (Zero Trust Access)는 지속적인 인증 및 적응형 제어를 통해 안전한 애플리케이션 중심 액세스를 제공합니다.


ID와 컨텍스트의 우선 순위를 지정함으로써 ZTA는 공격 표면을 최소화하고, 측면 이동 위협을 방지하며, 온프레미스 또는 프라이빗, 퍼블릭 클라우드에서 분산된 애플리케이션 에코 시스템 전반에 걸쳐 가시성을 향상시킵니다. 자동화된 위협 탐지, 세분화된 정책 시행 및 유연한 게이트웨이 구축 옵션을 통해 ZTA는 제로트러스트 원칙을 자신있게 채택하고 사용자, 애플리케이션 및 데이터를 보호하고자 하는 조직에게 적합한 솔루션을 제공합니다.

제로 트러스트 액세스 모델 구현


근무 환경이 유연한 기업의 네트워크 환경을 구축하고

 Everywhere Works로 전환함에 따라  제로 트러스트 액세스 모델을 구현하는 것은  보안 강화에 필수적입니다.


제로 트러스트 액세스를 위한 Ivanti Neurons ZTA는 

애플리케이션 중심 접근 방식을 채택한 강력한 솔루션을 제공하며, 더 넓은 네트워크보다는 애플리케이션에 대한 액세스를 보호하는 데 초점을 맞추고 있습니다. 


또한 Ivanti Connect Secure VPN 및 Ivanti Neurons ZTA를 완벽하게 지원하는 통합 클라이언트를 제공하므로, 

세밀한 액세스 제어를 통해 측면 이동 공격으로부터

조직을 사전에 보호할 수 있습니다.

응용 프로그램 액세스 제어 및 관리


애플리케이션 액세스 제어 및 관리는 조직의 데이터 및

리소스를 보호하는 데 중요한 역할을 합니다.
제로 트러스트 액세스를 위한 Ivanti Neurons ZTA를

사용하면 사용자 ID, 장치 및 위치를 기반으로 액세스를 제어하는 세분화된 정책을 구현할 수 있습니다.


이 솔루션을 고유한 비즈니스 요구에 맞게 조정 가능하므로

계약자 액세스를 쉽게 관리하고 위치 기반 인증을 시행하며
액세스 관리를 간소화할 수 있습니다. 


강력한 보안 표준을 유지하면서 

필요에 따라 사용자 또는 그룹에 대한 액세스 권한을

효율적으로 부여하고 비즈니스 운영을 최적화 합니다.

UEM(통합 엔드포인트 관리) , Security(사이버 보안), EXM(경험관리 분야)

솔루션을 바탕으로  클라우드에서 에지까지 IT 자산 검색, 관리, 보안 및 서비스 등을

제공하는 글로벌 마켓 리더입니다.

Why  


∙미국 국방부 및 NASA와 같은 보안을 중시하는 고객을 비롯한 포춘 500대 기업의 80% 이상 (국내 2,000여 고객) 레퍼런스 보유

∙18년의 R&D로 250여개 이상의 관련 특허로 업계 최고의 SSL VPN 기능과 성능 제공

∙IT에서 많이 사용되는 맥OS 및 모바일 등 다양한 OS 지원 - OS업그레이드 및 업데이트에 대한 가장 빠른 VPN 전문 벤더

∙제로트러스트 구현을 위한 업계 최고의 단말 무결성 체크 기능 제공으로 보안성 향상

∙SasS VPN인 ivanti ZTA(Zero Trust Access)와 On-prem VPN 장비로 하이브리드 구성 제공으로 중복 투자 보호 및 미래 대비
다양한 보안 벤더 인수

펄스시큐어, 모바일아이언, 리스크센스, 셔웰 등 다양한 보안 벤더를 인수해

'Everywhere Work'를 위한 강력한 솔루션을 갖추었습니다.


Portfolio of    


User

∙Zero Sign-on

∙Anti-Phishing (MTD)

∙Secure Productivity Apps

∙Privilege Management

Access

Device

∙Ivanti Neurons for ZTA (Zero Trust Access)

∙Ivanti Neurons for Secure Access

∙VPN

∙NAC


∙Ivanti Neurons for (Risk-Based) Patch Intelligence

∙Ivanti Neurons for (Risk-Based) Vulnerability ∙Management

∙Mobile Threat Protection

∙Endpoint Threat Protection

∙Device Control


Application

Observation / Action

∙Application Control

∙Application Security & Correlation for
∙Vulnerability Management

∙Neurons for Discovery

∙Neurons for Edge Intelligence

∙Neurons for Healing


ISA 시리즈 성능


ISA 6000-V
(가상화)
ISA 8000-V
(가상화)
최대 동시 사용자 수
2,500
25,000
최대 터널 처리량(ESP 모드)*
3.5 Gbps
4.5 Gbps
RAM
16 GB 권장
32 GB 권장
인터페이스
호스트에 구성 가능
호스트에 구성 가능

* 성능 메트릭은 실험실 환경에서 산업표준성능 도구를 사용하여 측정했습니다.
** 제품 성능은 설정 값의 복잡성에 따라 차이가 있을 수 있습니다.

ISA 모델 세부정보


가상
클라우드
모델 및 라이선스 용량
모델
사용자
모델
사용자
ISA 4000-V
ISA 6000-V
ISA 8000-V
250
2,500
25,000
ISA 4000-V
ISA 6000-V
ISA 8000-V
250
2,500
25,000
플랫폼
VMware, KVM, Hyper-V
Azure, AWS, GCP
지원되는 소프트웨어 서비스
VPN
VPN
소프트웨어 라이선싱
구독
구독
클러스터링
액티브 / 액티브
액티브 / 패시브
액티브 / 액티브
ICE(In Case of Emergency)
✓
✓
라이선스 서버(온프레미스/클라우드)
✓
✓
Neurons for Secure Access 관리
✓
✓

Unified Endpoint Management (UEM)

최신 장치 보안 및 관리를 위한 제품인 UEM은 다음과 같이 제공됩니다.


보안 UEM

iOS, macOS, Android 및 Windows 기반 장치를 위한 관리 기능

Capabilities

∙개인 데이터와 비즈니스 데이터를 분리하여 사용자 개인 정보와 보안을 유지합니다.

∙엔드 투 엔드 디바이스 라이프사이클을 관리합니다.

∙BYO 및 기업 소유 IOS, macOS, Android 및 Windows 기반 장치의 무선 프로비저닝

∙원격으로 앱을 배포하고 구성합니다.

∙원격 지원의 효율성을 높이는 헬프데스크 도구를 지원합니다.


보안 UEM 프리미엄

안전한 생산성 제품군, 안전한 연결 및 클라우드 애플리케이션 및

온프레미스 서비스를 위한 고급 조건부 액세스 기능을 통해 보안 및 장치 관리 기능 확장

Capabilities

∙확장 가능한 다중 OS VPN 솔루션을 통한 안전한 연결이 가능합니다.

∙권한 없는 사용자, 장치 및 응용 프로그램이 비즈니스 서비스에 연결되지 않도록 방지합니다.

∙안전한 전자 메일, 검색 및 콘텐츠 관리 앱을 통해 원격 생산성을 지원합니다.


Neurons for Secure Access

보안 액세스를 위한 Ivanti Neurons는 ICS(Ivanti Connect Secure) VPN 게이트웨이를 위해 클라우드에서 중앙 집중식

관리 및 분석 기능을 제공합니다.

통합 인터페이스는 전체 ICS 배포를 제어하여 다중 노드 VPN 배포를 관리하는 데 소요되는 시간, 복잡성 및 위험성을 크게 줄입니다. 


위험하거나 비정상적인 사용자 동작은 자동화된 문제 해결을 통해 해결되며, 수집된 게이트웨이 로그와 사용자 정의 가능한 보고서는 실행 가능한 통찰력을 제공합니다.  보안 액세스용

뉴런은 오버헤드를 최소화하고 보안 환경을 유지하여 VPN의 가치를 극대화합니다.

Neurons for Zero Trust Access

ZTA (Zero Trust Access)는 지속적인 인증 및 적응형 제어를 통해 안전한 애플리케이션 중심 액세스를 제공합니다.


ID와 컨텍스트의 우선 순위를 지정함으로써 ZTA는 공격 표면을 최소화하고, 측면 이동 위협을 방지하며, 온프레미스 또는 프라이빗, 퍼블릭 클라우드에서 분산된 애플리케이션 에코 시스템 전반에 걸쳐 가시성을 향상시킵니다. 자동화된 위협 탐지, 세분화된 정책 시행 및 유연한 게이트웨이 구축 옵션을 통해 ZTA는 제로트러스트 원칙을 자신있게 채택하고 사용자, 애플리케이션 및 데이터를 보호하고자 하는 조직에게 적합한 솔루션을 제공합니다.

제로 트러스트 액세스 모델 구현


근무 환경이 유연한 기업의 네트워크 환경을 구축하고

 Everywhere Works로 전환함에 따라  제로 트러스트 액세스 모델을

구현하는 것은  보안 강화에 필수적입니다.


제로 트러스트 액세스를 위한 Ivanti Neurons ZTA는 

애플리케이션 중심 접근 방식을 채택한 강력한 솔루션을 제공하며,
더 넓은 네트워크보다는 애플리케이션에 대한 액세스를 보호하는 데

초점을 맞추고 있습니다. 또한 Ivanti Connect Secure VPN 및
Ivanti Neurons ZTA를 완벽하게 지원하는 통합 클라이언트를 제공하므로, 

세밀한 액세스 제어를 통해 측면 이동 공격으로부터

조직을 사전에 보호할 수 있습니다.

응용 프로그램 액세스 제어 및 관리


애플리케이션 액세스 제어 및 관리는 조직의 데이터 및

리소스를 보호하는 데 중요한 역할을 합니다.
제로 트러스트 액세스를 위한 Ivanti Neurons ZTA를 사용하면

사용자 ID, 장치 및 위치를 기반으로 액세스를 제어하는
세분화된 정책을 구현할 수 있습니다.


이 솔루션을 고유한 비즈니스 요구에 맞게 조정 가능하므로

계약자 액세스를 쉽게 관리하고 위치 기반 인증을 시행하며
액세스 관리를 간소화할 수 있습니다. 강력한 보안 표준을 유지하면서

필요에 따라 사용자 또는 그룹에 대한

액세스 권한을 효율적으로 부여하고 비즈니스 운영을 최적화 합니다.

시엔스(주)


주소 서울시 강남구 테헤란로44길8

 (역삼동, 아이콘역삼빌딩 7층) (06210)


사업자번호  211-88-98591

대표번호  02-513-5400

E-MAIL  mktg@sciens21.com


영업팀   02-513-5420

기술팀   02-513-5430

시엔스(주)

주소 서울시 강남구 테헤란로44길8 (역삼동, 아이콘역삼빌딩 7층) (06210)

사업자번호  211-88-98591   |   대표번호  02-513-5400   |   E-MAIL  mktg@sciens21.com


영업팀   02-513-5420        기술팀   02-513-5430   


© 2025 SCIENS Co., Ltd. All rights reserved.